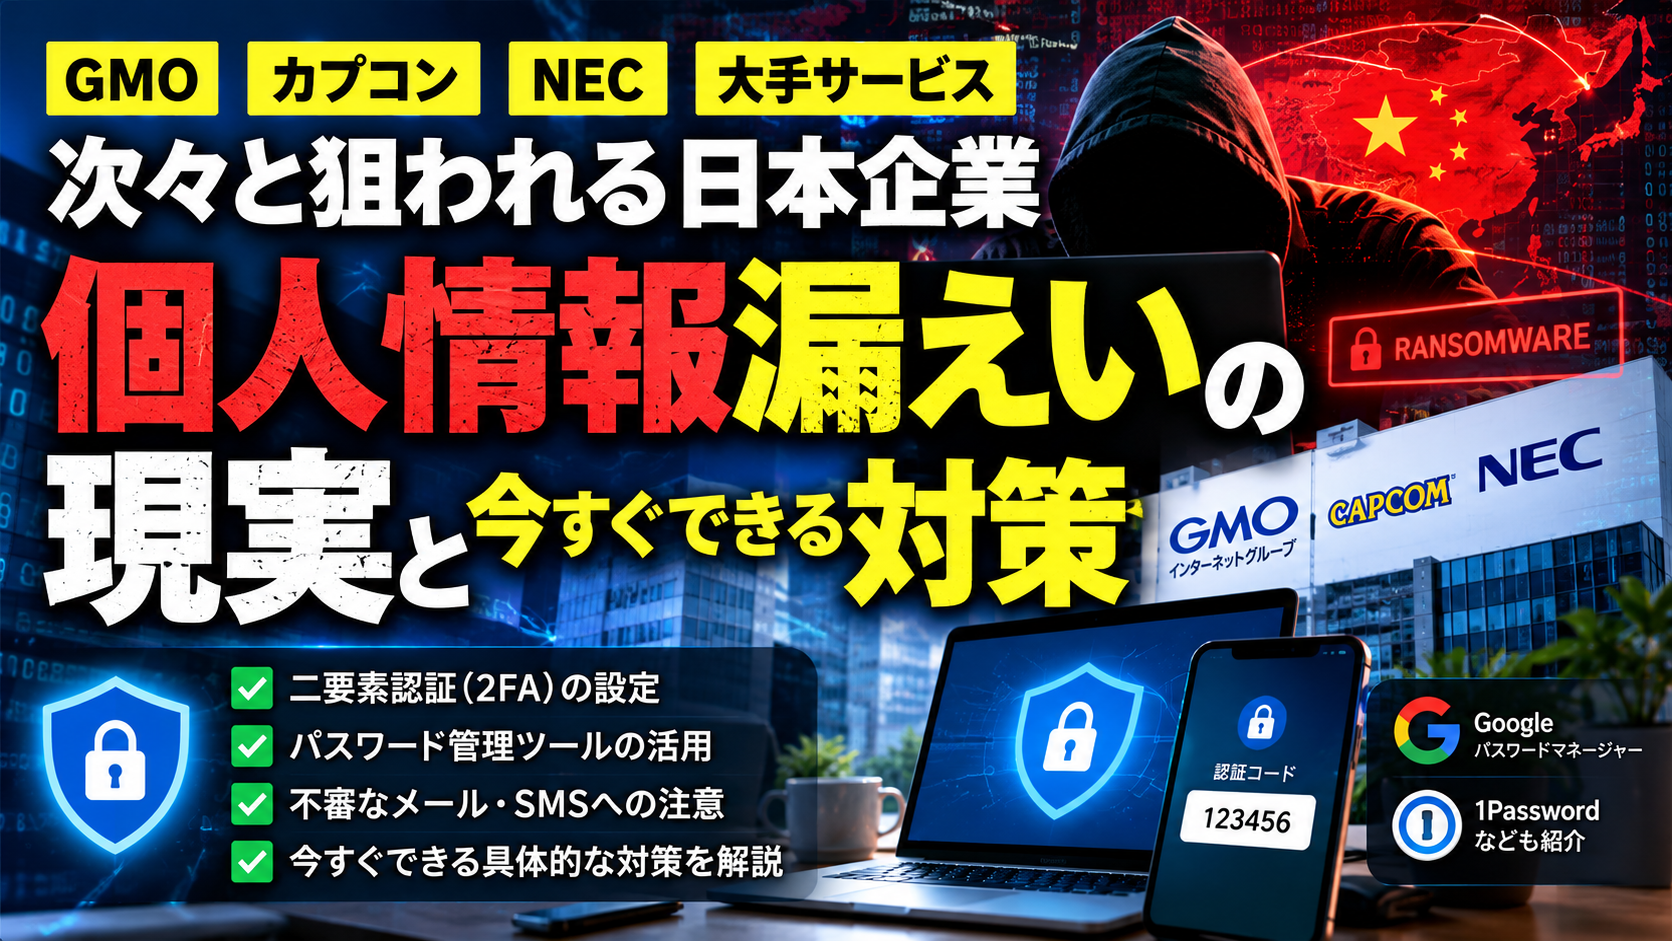
「GMOに身代金を要求したハッカーがいる」「カプコンの会員情報が大量に流出した」「中国政府系の攻撃グループがAIを使っている」。最近、このようなニュースを見かけて不安を感じた方もいるのではないでしょうか。
一方、SNSでは確定した被害と推測が混ざり、どこまで信じてよいのか分かりにくくなっています。この記事では2026年10月25日時点の企業・公的機関の公式発表を確認し、確定したこと・まだ調査中のこと・裏付けを確認できないことを分けてお伝えします。後半では、個人がすぐに始められる具体策も紹介します。

企業の公式発表から見る、相次ぐサイバー攻撃の現実
GMO「お名前.com デスクトップクラウド」:情報の持ち出しと金銭要求を公表
GMOインターネットは10月24日、FX自動売買などに利用される「お名前.com デスクトップクラウド」で不正アクセスがあり、顧客情報が外部に持ち出されたと発表しました。一部の利用者から取引口座で身に覚えのない取引の報告も受けているとしています。
さらに攻撃者とみられる人物から金銭の要求を受けたことを認め、応じない方針を表明。警察への相談に加え、政府に能動的サイバー防御に関する措置を要請しました。これは政府の関与による攻撃を発表したという意味ではなく、被害を受けた企業側から政府への対応要請です。
10月24日の第5報では、影響の可能性があるサーバーは26,739件とされています。これは侵入や情報取得が確認された件数ではありません。同社は全利用者への一律5,000円の見舞金と、調査で認められた不正取引による実現損失の補償を発表しています。
特に注意したいのが、「身代金は1億5千万円」「中国政府がGMOを攻撃した」という説です。確認したGMOの公式発表では、金銭要求があった事実は確認できますが、要求額や攻撃主体をそのように確定する根拠は確認できません。金額や国籍の断定は避けるべきです。
一次情報:GMOインターネット第4報
GMO系「infoQ」:89万4,082件の個人情報が持ち出された
こちらは同じGMOグループでも別サービス・別の事件です。GMOリサーチ&AIは10月14日の第2報で、アンケートサイト「infoQ」から89万4,082件の個人情報が外部に持ち出されたことを公表しました。対象には氏名、住所、電話番号、メールアドレス、生年月日、暗号化されたパスワード、会員IDなどが含まれます。
さらに611件のポイントが本人の意思に反してAmazonギフトコードへ交換され、総額は286万9,500円でした。同社は全額を補填する方針です。使われていたソフトウェアの脆弱性が悪用されたことを確認し、全会員のパスワードを無効化しました。
「パスワードは暗号化されていた」という説明だけで、他サービスまで安全だとは考えないでください。特に同じパスワードを使い回している場合は、別サービスのパスワードも変更する必要があります。
一次情報:GMOリサーチ&AI infoQ第2報
カプコン:CAPCOM IDから1,177万件超のメールアドレスなどが漏えい
カプコンは10月22日、CAPCOM IDへの不正アクセスにより、全世界で11,774,247件のメールアドレスとシステム識別情報が漏えいしたと発表しました。43件では生年月日なども対象になりました。また、196件のアカウントでパスワードが不正に変更されていました。
ここは数字の意味を取り違えないことが大切です。同社は利用者自身が設定した元のパスワードの漏えいは確認されていないと説明しています。パスワードが不正変更されたことと、元のパスワードが盗まれたことは別です。
10月23日の第2報では、不正変更された196件のうち19件のアカウントで、通販サイト「イーカプコン」のマイページから氏名、住所、購入履歴などが漏えいしたことを追加で発表。クレジットカード情報は漏えい対象外としています。
メールアドレスが知られると、企業を装ったメールやSMSが届くおそれがあります。会社からの連絡に見えても、その中のURLを不用意に開かないことが重要です。
一次情報:カプコン第1報
一次情報:カプコン第2報
NECの委託先:盗まれた正規アカウントから顧客システムへ侵入
NECは10月20日、システム開発・保守を委託していた企業が攻撃を受け、盗まれた正規の認証情報が悪用されたと発表しました。委託先の端末から顧客のシステムへ不正アクセスされ、ファイルの暗号化によるシステム障害と、個人情報を含むクラウドストレージの情報漏えいが確認されています。
この事例が教えてくれるのは、自社が安全でも、業務委託先や連携サービスを経由して被害が広がる場合があることです。個人でも、使わなくなった外部アプリのアカウント連携や権限を見直す価値があります。
一次情報:NEC公式発表
Studioのクラウド環境:デジタル庁の問い合わせ情報にも漏えいの可能性
デジタル庁は10月22日、同庁がホームページ運営の一部で利用していたStudio株式会社のクラウド環境が不正アクセスを受け、過去の問い合わせ情報などが漏えいした可能性があると発表しました。対象範囲は調査中です。
ここでの表現は「漏えいの可能性」です。実際に漏れた件数が確定したわけではありません。速報を見るときは「可能性」「確認」「調査中」の言葉を必ず見分けましょう。
一次情報:デジタル庁の発表
AIで攻撃は高度化している?国や犯人の断定には注意
Microsoftのセキュリティ研究チームは10月21日、中国の国家と連携する攻撃主体と評価している「Storm-0940」が、AIを活用した侵入テスト用フレームワーク「ARTEX」を攻撃に悪用し、世界の数百組織を標的にしたと報告しました。AIで調査やアクセス試行を自動化すると、従来より短時間で大量の作業が行えることがあります。
ただし、Microsoftによる攻撃者の帰属評価は、今回挙げたすべての国内企業の事件に適用されるわけではありません。GMOとこのグループを結び付ける根拠は、確認した公式発表にはありません。「中国で開発されたAIが使われた」と「中国政府が攻撃を命令した」も同じ意味ではありません。
情報通信研究機構(NICT)は10月13日、公開Androidアプリを解析し、得られた情報をもとに接続先のサーバーを狙う「A2B攻撃」を報告しました。AIの発展とともに攻撃の調査・自動化が速くなる一方、AIは異常検知など防御にも利用されています。
一次情報:Microsoft Security Researchの分析
一次情報:NICTのA2B攻撃に関する発表
私たち個人が今日からできる8つの対策
1.重要なアカウントに二要素認証(2FA)を設定する
最初に守りたいのはメール、ネット銀行、証券口座、SNS、通販サイト、パスワード管理アプリです。サービスの「セキュリティ」設定から、二段階認証や多要素認証(MFA)を有効にしましょう。
二段階認証は確認手順を二段階にする方法の総称として使われ、二要素認証(2FA)はパスワードという知識と、認証アプリ・セキュリティキーなどの所持要素を組み合わせる方式です。利用できるなら認証アプリやパスキー、セキュリティキーを検討してください。SMS認証も無設定より有用ですが、偽サイトへコードを入力させる攻撃などには注意が必要です。
2.サービスごとに違う長いパスワードを使う
一つのサービスで認証情報が漏れると、同じパスワードを使ったメールや通販サイトも狙われます。長く、推測されにくく、各サービスで重複しないパスワードを作りましょう。すべてを記憶する必要はなく、パスワードマネージャーの自動生成機能が役立ちます。
3.Google パスワード マネージャーで使い回しと漏えいを確認
Chromeでは、メニューから「パスワードと自動入力」→「Google パスワード マネージャー」→「チェックアップ」に進むと、保存済みのパスワードで漏えいが知られているもの、弱いもの、使い回しているものを確認できます。Googleアカウント自体のセキュリティ診断も実施しましょう。
一次情報:Google公式:Chromeでパスワードを管理する

4.1Password・Bitwardenなどのパスワード管理を検討する
Google パスワード マネージャーのほか、1PasswordやBitwardenもパスワードの自動生成・安全な保管に使える選択肢です。1Passwordには保存したパスワードの問題を知らせるWatchtowerがあり、Bitwardenにも2段階ログインなどの機能があります。
大切なのはサービス名だけで選ばず、使う端末・料金・復旧方法を確認することです。特にマスターパスワードは強固にし、保管庫自体にも二要素認証を設定してください。複数の管理ツールを移行する場合は、保存データを確認してから旧データを整理しましょう。
一次情報:1Password公式
一次情報:Bitwarden公式
5.パスキーが使えるなら導入を検討
パスキーは、対応サービスで指紋・顔認証や端末のPINなどを使ってログインする方式です。偽サイトへパスワードを入力させるフィッシングに対する耐性が高い仕組みですが、端末のロックやアカウント復旧手段を安全に管理することが前提です。
一次情報:Google公式:パスキーでログインする
6.「情報漏えいのお知らせ」を装う偽メールを警戒する
情報漏えいのニュースの直後には、企業を装い「今すぐ本人確認」「補償金を受け取る」「パスワードを再設定」と誘導する偽メールやSMSが届くおそれがあります。表示された送信者名やロゴだけを信じず、普段利用しているアプリや自分で開いた公式サイトから確認してください。パスワードや認証コードを電話で伝えてはいけません。
7.OS・ブラウザ・アプリを更新し、バックアップを取る
Windows、スマートフォン、ブラウザやアプリを更新し、不要なアプリや拡張機能は見直しましょう。写真や仕事のファイルは、普段の端末とは別の場所にもバックアップを保存し、必要な時に復元できるか確認してください。ウイルス対策ソフトの検査も役立ちますが、それだけで対策が完成するわけではありません。
8.ログイン履歴や口座・ポイントの明細を定期確認
利用サービスのログイン履歴、接続端末、連携アプリを見直してください。銀行や証券、クレジットカード、ポイントの明細に見覚えのない動きがあれば、取引記録を保存し、公式の窓口へ速やかに相談しましょう。
個人情報が漏れたかもしれないときの初動対応
- 対象企業の公式サイトを自分で開き、漏えいが確認された情報と「可能性」の違いを確かめる
- 身に覚えのないログイン、購入・ポイント交換、送金などがないか確認する
- 対象サービスでパスワード再設定の案内があれば従う。使い回した他サービスも異なるパスワードに変更する
- 二要素認証・パスキー、回復用メール・電話番号、不要なログイン端末を確認する
- 不審なメールや履歴を保存し、被害があれば企業・金融機関の正式窓口へ連絡する
- 金銭的被害や不正アクセスが疑われる場合は警察のサイバー犯罪相談窓口も利用する
一次情報:警察庁:不正アクセス対策
企業側の対策も欠かせない――個人の2FAだけで防ぎ切れない理由
利用者が二要素認証を設定しても、企業のシステムの脆弱性や委託先の認証情報、連携アプリの権限などから被害が起きる可能性はあります。IPAは10月9日に企業向けの緊急点検を呼びかけ、公開システムの脆弱性対策、ログの点検、保有データの見直し、多要素認証や権限管理の強化を求めています。
情報の持ち出しが疑われたときは、企業が事実関係を丁寧に説明し、利用者が必要な対策を判断できることが重要です。私たちも会社からの正式な続報を確認し、数字が更新された場合は新しい発表を優先しましょう。
一次情報:IPA:不正アクセス事案を踏まえた対策
一次情報:JPCERT/CC:国内の不正アクセスに関する注意喚起
まとめ:怖い情報を広めるより、確かめて備える
GMOの顧客情報持ち出しと金銭要求、infoQの大量漏えい、カプコンの会員情報漏えい、NEC委託先を通じた被害などは、企業が公式に発表した事実です。一方、GMOへの要求額が1億5千万円だったとか、中国政府が特定の事件を実行したという話を、裏付けなく「確定」として広めるべきではありません。
今日からできるのは、メールと金融サービスの2FAを確認し、パスワードの使い回しをやめ、公式の案内から最新情報を確かめることです。すべてを一日で済ませる必要はありません。大切なアカウントから一つずつ確認し、家族にも伝えていきましょう。
※この記事は2026年10月25日時点の公式発表に基づきます。攻撃者の特定、被害範囲、調査結果は更新される可能性があります。複数の事案が同一の犯行グループによると示すものではありません。